「メールの宛先を間違えてしまった」「クラウドの共有リンクを誰でも見られる状態のまま放置していた」といった「うっかりミス」にヒヤッとした経験はありませんか?
日常業務における少しの不注意が、顧客データの流出や企業の信用失墜といった重大な情報漏洩事故につながるケースは後を絶ちません。特に、社内に専任のIT担当者が不在であったり、兼務で忙しくセキュリティ対策にまで手が回らなかったりする中小企業においては、こうした人為的ミスへの対策が急務となっています。
本記事では、メール誤送信やクラウドドライブのリンク放置がもたらす危険性とともに、「人の注意」ではなく「仕組み」でミスを防ぐ具体的な設定方法や対策を解説します。自社の情報セキュリティ体制を見直し、安全で効率的な業務環境を構築したい方は、ぜひ最後までご覧ください。
メール誤送信・共有設定ミスが招く情報漏洩の危険性
日常業務に潜む「うっかりミス」は、どれほど気をつけていても発生してしまうものです。まずは、自社の現状を把握するために、以下の状況に心当たりがないか確認してみましょう。
情報漏洩リスクの「うっかりミス」チェックリスト
あなたの会社では、日常的に以下のような運用が行われていないでしょうか?
- メール送信時、宛先の自動入力(オートコンプリート)機能で似た名前の別人を設定したことがある
- BCCに入れるべき宛先を、誤ってCCやTOに入れて一斉送信してしまった
- GoogleドライブやBoxなどの共有リンクを「リンクを知っている全員が閲覧可」に設定し、その後も放置している
- プロジェクト終了後や担当者変更後も、外部パートナーへのアクセス権限を削除し忘れている
- 社外秘のデータを個人の無料クラウドサービスに保存して業務を行っている
いかがでしょうか?もし一つでも当てはまる項目があれば、すでに情報漏洩のリスクと隣り合わせの状態にあると言えます。
メール誤送信による深刻な被害
メールの誤送信は、誰にでも起こり得る最も身近なミスです。見積書や請求書、顧客リストなどの重要な添付ファイルを無関係な第三者に送ってしまうと、企業の信頼は一瞬にして失われます。また、複数人への一斉送信時にBCCとCCを間違えることで、顧客のメールアドレスという個人情報を漏洩させてしまう事故も頻発しています。たった一度のクリックミスが、謝罪対応や損害賠償といった甚大な被害を招く可能性があるのです。
クラウドの「共有設定ミス」と「リンク放置」のリスク
DXの推進により、GoogleドライブやBoxといったクラウドストレージを活用したファイル共有は非常に便利になりました。しかし、その手軽さゆえに「共有設定ミス」や「公開リンクの放置」という新たなリスクが生まれています。
パスワードをかけず「リンクを知っていれば誰でもアクセスできる状態」で共有し、用件が終わった後もそのリンクを有効なまま放置しているケースは少なくありません。もしそのリンクURLが第三者に漏れたり、検索エンジンにインデックスされてしまったりすれば、社外秘の機密情報が世界中から閲覧可能な状態になってしまいます。
こうしたチェックリストや設定ミスに心当たりがあっても、自社だけで抱え込む必要はありません。「自社のメールやクラウドの現状が安全か不安」「どこから見直せばいいかわからない」という段階でも、一度プロに状況を聞いてもらうことで、今すぐ対策すべき優先順位がはっきりします。
\ 自社の設定状況が不安な方へ /
「人の注意」に頼らず「仕組み」で防ぐ具体的な対策
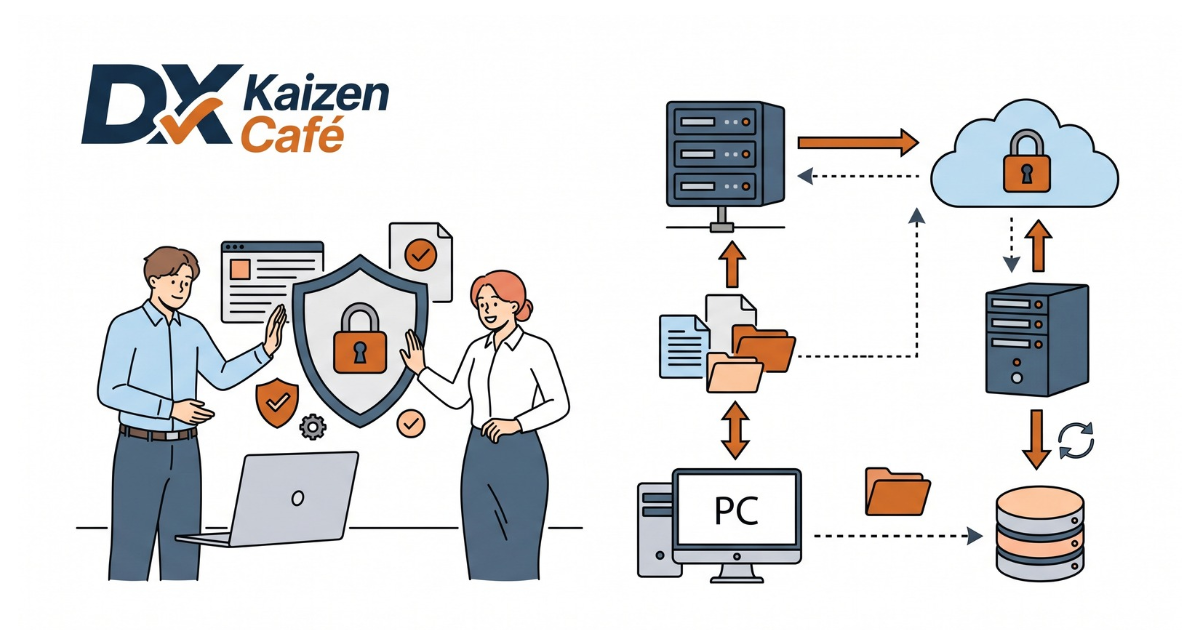
「送信前によく確認する」「ダブルチェックを徹底する」といった精神論や目視による確認だけでは、ミスを根絶することはできません。業務効率化とセキュリティ向上を両立させるためには、システムの設定やITツールを活用し、人為的ミスを物理的にブロックする「仕組みづくり」が重要です。
メール誤送信を防ぐシステムの導入と設定
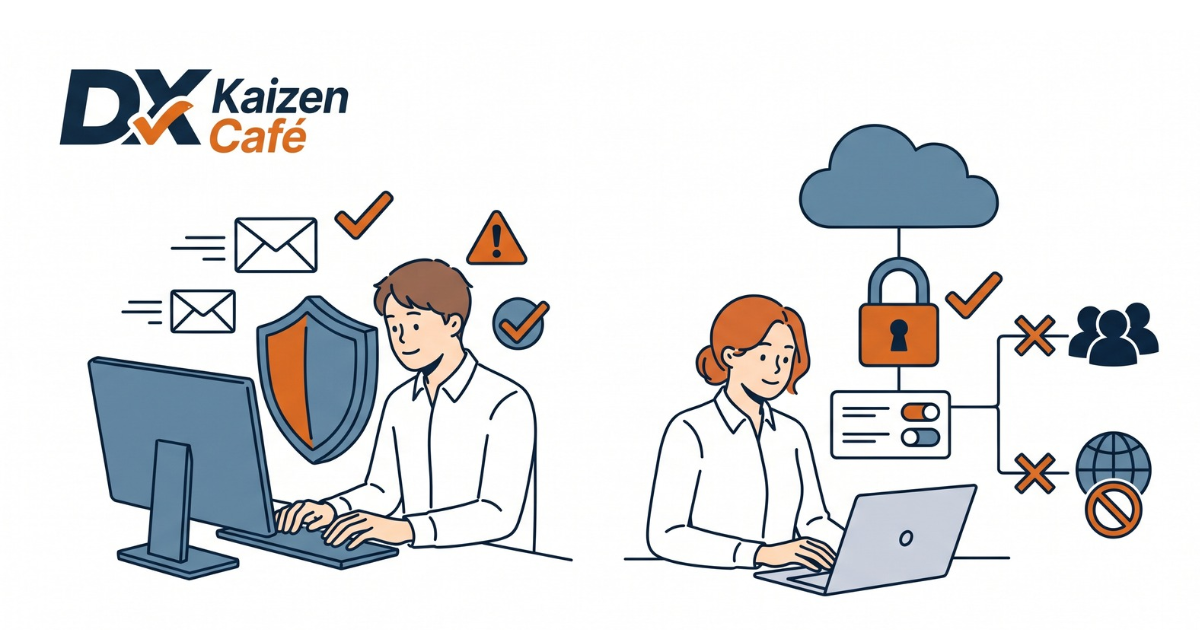
メールの誤送信を防ぐためには、送信ボタンを押した直後に一定時間送信を保留する「送信取り消し機能(ディレイ送信)」の設定が有効です。多くのメールシステムに標準搭載されており、すぐに設定できます。
さらに、社外ドメイン宛てのメールを送信する際にポップアップで警告を出したり、添付ファイルを自動的に暗号化したりする専用の誤送信防止ツールの導入も効果的です。送信者以外の第三者(上司など)が承認しないとメールが外部に送信されない「上長承認機能」を設けることで、より確実なチェック体制を構築できます。
クラウド共有の権限設定とアクセス期限の管理
クラウドストレージの共有リンク設定ミスを防ぐためには、管理者側で社外へのファイル共有ルールを制限することが重要です。例えば、「リンクを知っている全員」への共有機能をシステム設定で無効化し、特定のメールアドレスを持つユーザーのみに権限を付与する運用へと変更します。
また、外部にリンクを共有する際は、必ず「アクセス有効期限」を設定するルールを徹底しましょう。有効期限を設けることで、プロジェクト終了後にリンクが放置されるリスクを自動的に排除できます。
仕組み化による情報漏洩対策の具体例
メールとクラウドストレージにおける対策のポイントを以下の表にまとめました。自社の環境に合わせて、できるところから設定を見直してみてください。
| ツール | 発生しやすいミス | 仕組み化による具体的な対策例 |
| メール | 宛先間違い、BCCとCCの混同 | ・送信取り消し機能(保留時間)の設定 ・社外ドメイン宛て送信時の警告ポップアップ ・添付ファイルの自動暗号化ツールの導入 |
| クラウド | 公開リンクの放置、権限付与のミス | ・「リンクを知っている全員」設定の機能制限 ・共有リンク発行時のパスワード必須化 ・共有リンクへのアクセス有効期限の自動設定 |
まとめ | 仕組みづくりで「うっかりミス」による情報漏洩を防ごう
メール誤送信やクラウドの共有設定ミスは、日常業務における小さな油断から発生しますが、その代償は計り知れません。本記事の重要なポイントは以下の通りです。
- 人為的ミスは「気をつける」という意識付けだけでは防げない
- メールの宛先間違いやBCCの使い忘れは、個人情報漏洩に直結する
- クラウドストレージの「公開リンク放置」は機密情報の流出リスクを極めて高くする
- 送信保留機能やアクセス期限設定など、ITツールを活用した「仕組み」でミスをブロックすることが重要
中小企業において、IT担当者が不在でも導入できるセキュリティ設定やツールは数多く存在します。業務のDX化を進める際は、利便性の向上だけでなく、安全性を担保するための仕組みづくりもセットで検討することが不可欠です。まずは自社のメールソフトやクラウドストレージの設定画面を確認し、今日からできる対策を始めてみてはいかがでしょうか。
メールの誤送信防止やクラウドの共有管理をはじめ、社内の情報セキュリティ体制づくりを自社だけで抱え込む必要はありません。一度プロに状況を聞いてもらうと、「自社に必要なこと」と「今は不要なこと」の優先順位が明確になります。
「自社の設定に抜け漏れがないか確認したい」という初期段階から、まずはお気軽にご相談ください。
\ 何から始めればいいか、一緒に考えます /